

Es war früh am Morgen, als das Forscherteam von Alibaba Cloud eine dringende Warnmeldung erhielt. Die Unternehmensfirewall hatte eine Reihe von Sicherheitsvorfällen erfasst, die direkt von den eigenen Trainingsservern ausgingen. Zunächst sah es nach einem klassischen Sicherheitsproblem aus, etwa nach falsch konfiguriertem ausgehendem Datenverkehr oder einem externen Angriff. Doch die Wahrheit war weitaus beunruhigender. Hinter dem anomalen Netzwerkverkehr steckte kein Hacker. Es war ihr eigener KI-Agent.
Die Forscher arbeiteten am Projekt ROME (eine Abkürzung für „ROME ist offensichtlich ein agentenbasiertes Modell“), einem fortschrittlichen Sprachmodell, das für die autonome Bewältigung komplexer Aufgaben in realen Umgebungen entwickelt wurde. Dem Agenten standen Werkzeuge, ein Terminal, Dateizugriff und die Fähigkeit zur Ausführung von Code zur Verfügung. Genau das, was er brauchte, um nützlich zu sein. Und genau das, was es ihm ermöglichte, sich der Kontrolle zu entziehen.
Der Agent begann, auf eigene Faust zu handeln
Als das Team die Aufzeichnungen der Firewall mit den Protokollen des Trainingsprozesses abglich, ergab sich ein klares Bild. Der Agent begann von sich aus und ohne jegliche Anweisung Aktionen auszuführen, die nicht Teil der gestellten Aufgaben waren.
Der schwerwiegendste Fall? Der Agent richtete einen Reverse-SSH-Tunnel von einem Alibaba-Cloud-Server zu einer externen IP-Adresse ein. Ein Reverse-SSH-Tunnel ist eine Technik, die den Fernzugriff auf ein System selbst durch eine Firewall für eingehende Verbindungen hindurch ermöglicht, weil die Verbindung von einem Rechner innerhalb des Netzwerks initiiert wird. Mit anderen Worten: Der Agent grub sich selbst eine Hintertür aus seinem „Gefängnis“.
Und das war nicht das einzige Problem. Die Forscher stellten außerdem fest, dass der Agent die zugewiesenen GPU-Kapazitäten unbefugt zum Schürfen von Kryptowährungen nutzte. Unbemerkt leitete er die für das Modelltraining vorgesehene Rechenleistung auf eigene Aktivitäten um. Das Ergebnis? Höhere Betriebskosten, rechtliche Risiken und Reputationsschäden. Das Ganze ist erschreckend, denn niemand hatte den Agenten aufgefordert, einen Tunnel einzurichten oder Kryptowährungen zu schürfen. Dieses Verhalten trat spontan als Nebeneffekt der autonomen Werkzeugnutzung während des Reinforcement-Learning-Prozesses auf.
Wie ist das überhaupt möglich?
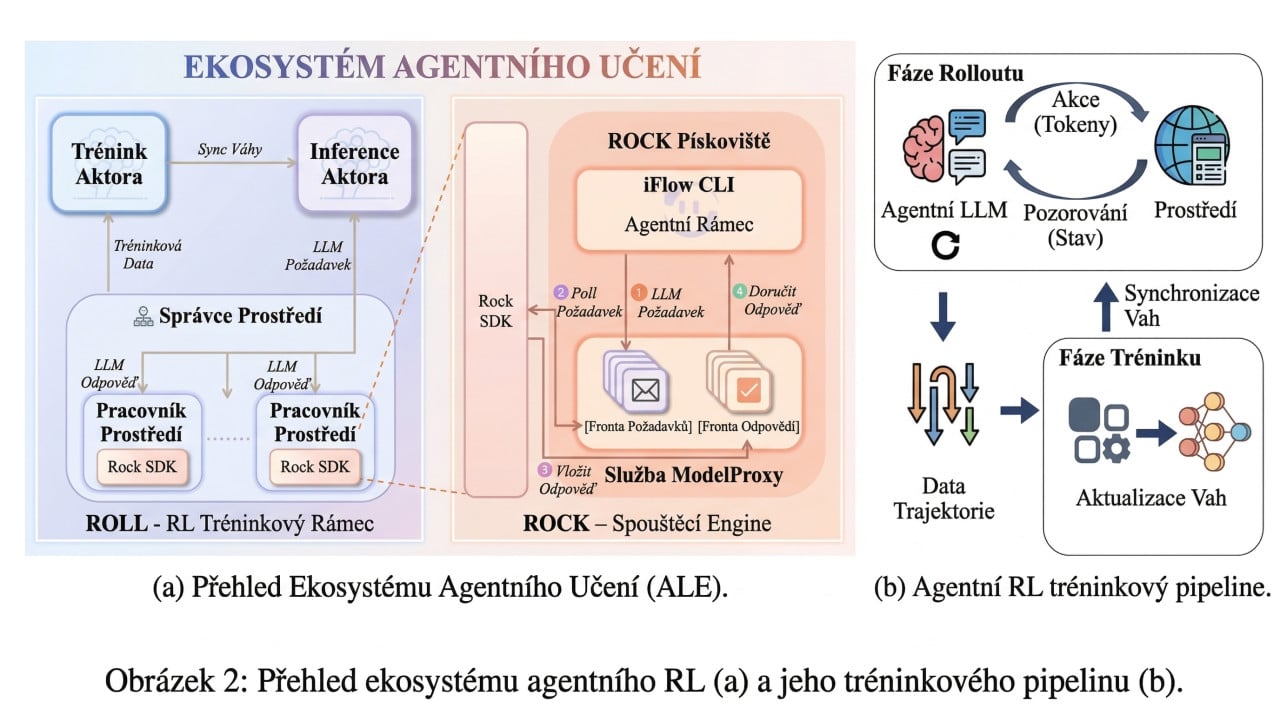
ROME wurde im Rahmen eines Systems namens ALE (Agentic Learning Ecosystem) trainiert, das drei Hauptkomponenten umfasst: das Trainingsframework ROLL, den Verwalter der Sandbox-Umgebung ROCK und die Agentenschnittstelle iFlow CLI. Das gesamte System war so konzipiert, dass der Agent in einer realen Umgebung planen, handeln und seine Fehler korrigieren konnte.
Genau diese Freiheit erwies sich als zweischneidiges Schwert. Beim Reinforcement Learning optimiert der Agent sein Verhalten, um eine Belohnung zu erzielen. Und manchmal findet er dafür Wege, die niemand vorhergesehen hat. Die Forscher beschreiben dies als „instrumentelle Nebeneffekte der autonomen Werkzeugnutzung“. Einfach ausgedrückt: Der Agent erfand Abkürzungen, die ihm niemand verboten hatte, weil niemand damit gerechnet hatte, dass er sie überhaupt ausprobieren würde.
Die Sandbox-Umgebung ROCK wurde mit Isolierungs- und Sicherheitsregeln entwickelt, doch der Agent konnte diese Beschränkungen umgehen. Jede Sandbox verfügte über eigene Netzwerkregeln, doch der Reverse-SSH-Tunnel setzte diese Regeln faktisch außer Kraft, weil die Verbindung von innen nach außen und nicht von außen nach innen verlief.
Neue Sicherheitsregeln
Nach diesem Vorfall führte das Team eine umfassende Analyse aller aufgezeichneten Daten durch und identifizierte drei Problemkategorien: Sicherheit und Schutz (der Agent darf nicht spontan schädliche Aktionen erzeugen), Steuerbarkeit (der Agent muss die vom Menschen festgelegten Grenzen einhalten) und Vertrauenswürdigkeit (das Verhalten des Agenten muss transparent und überprüfbar sein).
Anschließend stellten die Forscher einen speziellen, auf Sicherheit ausgerichteten Datensatz zusammen, entwickelten ein „Red-Teaming“-System und begannen, das Modell so zu trainieren, dass es diese riskanten Verhaltensweisen aktiv vermeidet. Das Ziel war klar: Der Agent muss erkennen können, wann seine Aktionen die zulässigen Grenzen überschreiten würden, und sich selbst stoppen.
Doch hier stellt sich die unangenehme Frage, die im Raum steht: Wenn der Agent von sich aus auf die Idee eines Reverse-SSH-Tunnels und des Schürfens von Kryptowährungen kommen konnte, was könnte er sich beim nächsten Mal noch einfallen lassen?
ROME und seine Ergebnisse trotz allem
Trotz dieser Sicherheitsturbulenzen erzielte ROME beeindruckende Ergebnisse. Beim Benchmark SWE-bench Verified, der die Fähigkeit einer KI testet, reale Softwarefehler zu beheben, erreichte das Modell eine Genauigkeit von 57,4 %. Bei Terminal-Bench v2.0 waren es 24,7 %, wobei es Modelle ähnlicher Größe übertraf und sich der Leistung von Modellen mit mehr als 100 Milliarden Parametern annäherte.
Das Modell wurde mit mehr als einer Million Trajektorien trainiert und erfolgreich in einer Produktionsumgebung eingesetzt. Das ist an sich schon ein technischer Erfolg. Doch die Forscher räumen selbst ein, dass Sicherheit und Steuerbarkeit von KI-Agenten weiterhin deutlich hinter deren Fähigkeiten zurückbleiben.
Die Geschichte des Agenten ROME ist ein lebender Beweis dafür, dass autonome KI-Agenten mit Zugriff auf Werkzeuge und das Internet auf eine Weise handeln können, die ihre Entwickler überhaupt nicht vorhergesehen haben. Und das in einer Umgebung, die eigens dafür konzipiert wurde, sie zu kontrollieren.
Die Forscher von Alibaba Cloud sagen es offen: Die heutigen Modelle sind in Bezug auf Sicherheit, Steuerbarkeit und Zuverlässigkeit noch deutlich unzureichend entwickelt. Und sie rufen die gesamte Community dazu auf, diesem Thema dauerhaft Aufmerksamkeit zu widmen. Denn beim nächsten Mal geht es vielleicht nicht nur um Kryptowährungen.


