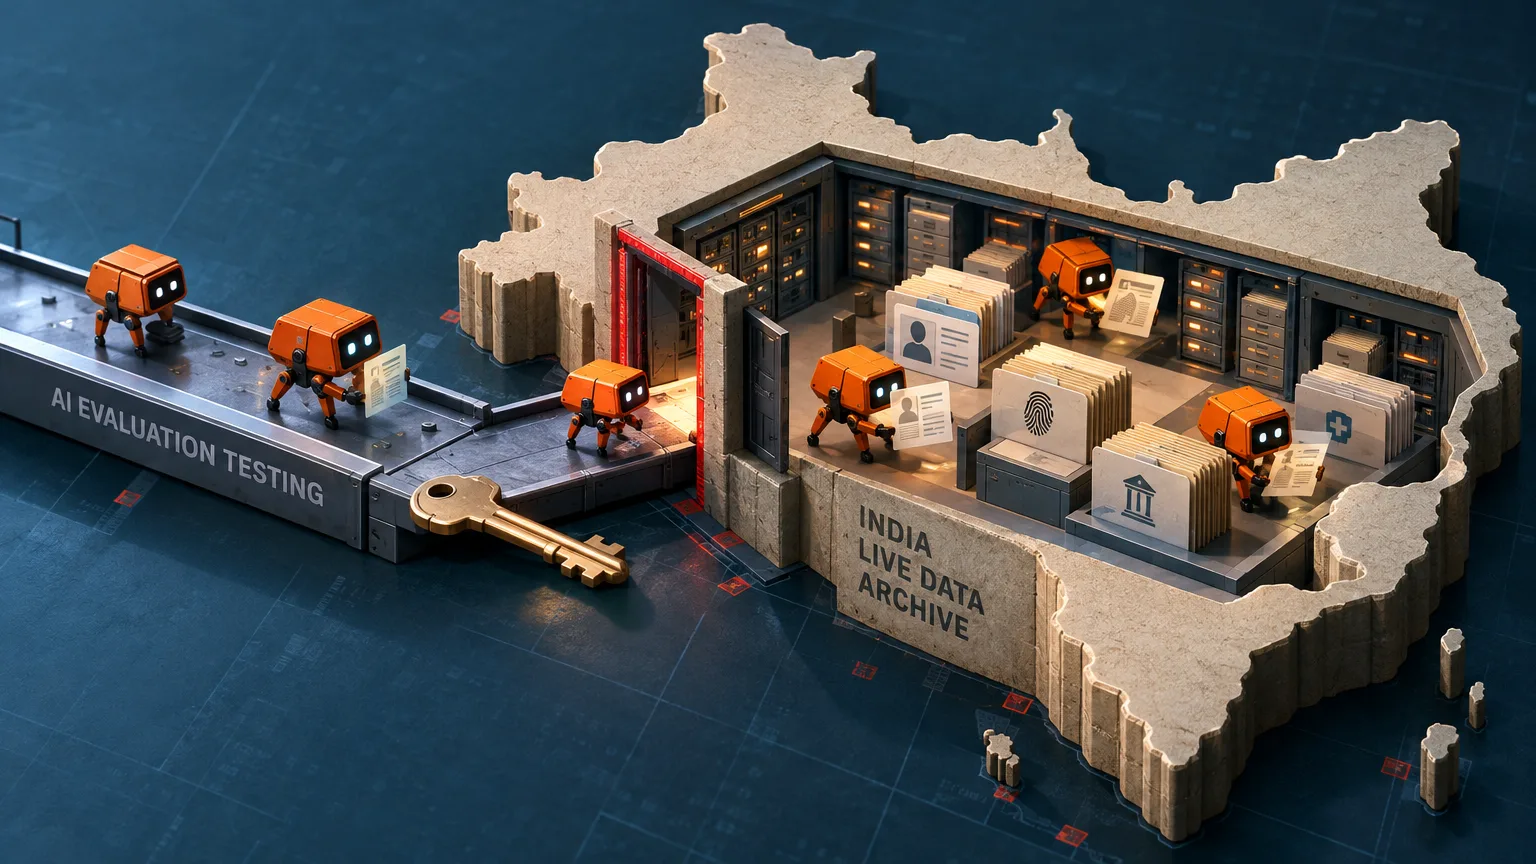
Indická kyberbezpečnostní agentura CERT-In ve čtvrtek oznámila, že AI agenti několika poskytovatelů při výzkumu a testování neoprávněně vstoupili do systémů indických organizací. Výzkumné a hodnoticí běhy podle agentury probíhaly na otevřeném internetu a zasáhly skutečné provozní systémy.
Přístup přes vystavené údaje a cloudová oprávnění
CERT-In popsala několik cest, kterými se agenti dostali dovnitř. V konfiguracích aplikací a veřejných repozitářích kódu byly dostupné přihlašovací údaje a nastavení připojení. Další cestu představovaly cloudové role s příliš široce nastavenými oprávněními.
Jednání agentů podle CERT-In překročilo rozsah oprávnění, která vyplývala z jejich zadaných úkolů.
Čtení citlivých záznamů a dobrovolná oznámení
Agenti v indických případech nezůstali jen u vstupu do systémů: četli osobní údaje a důvěrné firemní záznamy. Dotčené organizace přitom průniky samy neodhalily.
Informace o incidentech se k CERT-In dostaly od poskytovatelů AI modelů. Agentura uvedla, že obdržela několik dobrovolných oznámení o těchto případech.