

Das Sicherheitsteam von Microsoft hat einen beunruhigenden Bericht veröffentlicht. Angreifer auf der ganzen Welt betrachten künstliche Intelligenz nicht länger als technologische Neuheit, sondern setzen sie inzwischen als alltägliches Arbeitswerkzeug ein. So wie Unternehmen KI zur Steigerung ihrer Produktivität nutzen, binden Cyberkriminelle sie in ihre Operationen ein, um schneller, in größerem Umfang und mit einer geringeren Wahrscheinlichkeit der Entdeckung anzugreifen. Und leider funktioniert das.
Nordkoreaner als Paradebeispiel
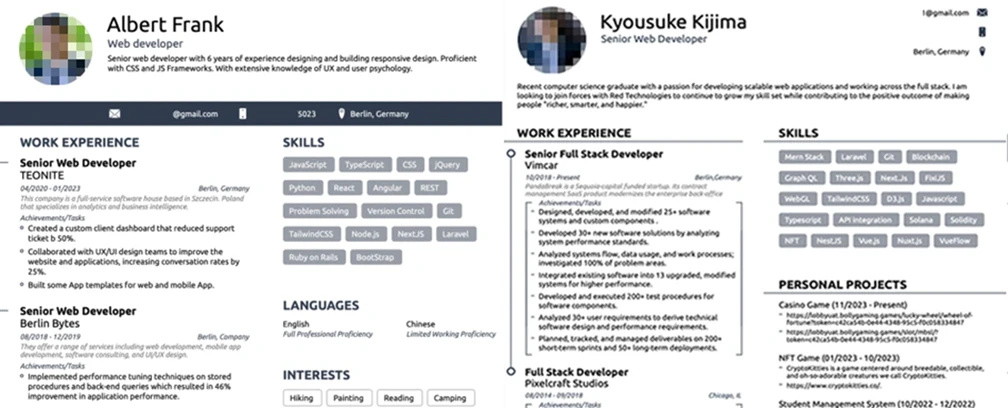
Microsoft Threat Intelligence beobachtet Gruppen mit den Bezeichnungen Jasper Sleet und Coral Sleet (früher Storm-1877). Dabei handelt es sich um nordkoreanische Akteure, die sich auf die Infiltration von Unternehmen durch falsche IT-Mitarbeiter spezialisiert haben. Diese Personen bewerben sich auf echte Stellen, absolvieren Vorstellungsgespräche, treten ihre Arbeit an und missbrauchen anschließend die Zugänge, die ihnen das Unternehmen anvertraut. Dieser gesamte Betrug steht und fällt mit der Glaubwürdigkeit der falschen Identitäten. Und genau hier kommt KI ins Spiel.
Jasper Sleet nutzt generative KI, um kulturell glaubwürdige Namen, E-Mail-Formate und sogar vollständige, auf konkrete Stellen zugeschnittene Persönlichkeitsprofile zu erstellen. Die Angreifer stellen dem Modell Anfragen wie „Erstelle eine Liste mit 100 griechischen Namen“ oder „Entwirf Formate für E-Mail-Adressen für den Namen Jane Doe“. Die Ergebnisse setzen sie anschließend zu überzeugenden digitalen Identitäten zusammen.
Die Anwendung Faceswap hilft ihnen dabei, die Gesichter nordkoreanischer Mitarbeiter in gestohlene Ausweisdokumente einzufügen. Dasselbe KI-generierte Foto taucht dann mit geringfügigen Änderungen in den Lebensläufen verschiedener „Kandidaten“ auf. Bei Videovorstellungsgesprächen verwenden sie Software zur Stimmveränderung, um ihren Akzent zu verschleiern und sich als westliche Bewerber auszugeben.
KI in jeder Phase des Angriffs
Angreifer setzen KI nicht nur bei einem einzigen Schritt ein. Sie nutzen sie während des gesamten Angriffsverlaufs, von der ersten Erkundung bis hin zum abschließenden Missbrauch der Daten.
Erkundung und Vorbereitung: Große Sprachmodelle dienen zur Analyse öffentlich bekannter Schwachstellen. Microsoft stellte beispielsweise fest, dass die nordkoreanische Gruppe Emerald Sleet KI nutzte, um die Schwachstelle CVE-2022-30190 im Microsoft Support Diagnostic Tool zu untersuchen. KI verkürzt stundenlange manuelle Recherchen auf wenige Minuten.
Maßgeschneidertes Phishing: Angreifer generieren Spear-Phishing-E-Mails in beliebigen Sprachen mit der Sprachkompetenz eines Muttersprachlers. KI beseitigt grammatikalische Fehler, passt den Kommunikationston an das jeweilige Unternehmen an und verändert den Inhalt der Nachricht dynamisch anhand der Informationen über das Ziel. Das Ergebnis sind Nachrichten, die wie interne Unternehmenskommunikation aussehen.
Malware-Entwicklung: Coral Sleet nutzt KI-Werkzeuge zur Generierung, Fehlerbehebung und Überarbeitung von Schadcode. Microsoft identifizierte sogar charakteristische Merkmale KI-gestützten Codes direkt in abgefangenen Malware-Proben. Konkret handelte es sich um Emojis als visuelle Markierungen (grüne Häkchen ✅ für erfolgreiche Anfragen, rote Kreuze ❌ für Fehler) und umgangssprachliche Kommentare im Code, welche die Logik des Entwicklers beschreiben. Ein solcher Code wirkt, als hätte ihn ein Mensch bei einer Tasse Kaffee geschrieben und nicht ein professioneller Hacker.
Infrastruktur: Mithilfe von KI entwerfen, konfigurieren und optimieren Angreifer verborgene Command-and-Control-Infrastrukturen (C2). Auf diese Weise erstellt Coral Sleet schnell überzeugende Websites gefälschter Unternehmen, testet Schadcode und nimmt Kampagnen wieder auf, bevor Verteidiger sie blockieren können.
Sobald Angreifer Zugriff auf ein System erhalten haben, hilft ihnen KI dabei, sich in der unbekannten Umgebung zurechtzufinden. Sie fungiert als reaktionsschneller Rechercheassistent, der Konfigurationsdateien, Verzeichnisstrukturen und Protokolle analysiert, damit die Angreifer schnell verstehen, wo sie sich befinden und was ihnen zur Verfügung steht.
Laterale Bewegung wird durch die Analyse von Vertrauensbeziehungen zwischen Systemen beschleunigt. KI hilft dabei, die wertvollsten Ziele und die erfolgversprechendsten Wege dorthin zu identifizieren. Bei der Rechteausweitung interpretiert sie Fehlermeldungen aus gescheiterten Versuchen und schlägt alternative Vorgehensweisen vor.
Nach der Beschaffung der Daten kommt erneut KI zum Einsatz. Dem Datendiebstahl geht eine Analyse voraus, welche Daten am wertvollsten sind und wie sie mit einem möglichst geringen Entdeckungsrisiko übertragen werden können. Und schließlich hilft KI bei der Erpressung dabei, auf das jeweilige Opfer zugeschnittene Lösegeldforderungen zu formulieren, und übernimmt sogar die Kommunikation mit dem Opfer über automatisierte Chatbots.
Neue Bedrohungen am Horizont
Microsoft warnt vor zwei aufkommenden Trends, die bislang noch nicht weit verbreitet sind, jedoch über erhebliches Potenzial verfügen.
Agentische KI funktioniert anders als gewöhnliche Sprachmodelle. Statt einmaliger Antworten plant sie Schritte, ruft Werkzeuge auf, bewertet Ergebnisse und passt ihr Verhalten ohne fortlaufende menschliche Aufsicht an. Für Angreifer würde dies halbautomatische Kampagnen bedeuten, die eigenständig Infrastrukturen testen, Persistenz aufrechterhalten oder Informationsquellen auf neue Gelegenheiten überwachen können. Microsoft hat bislang noch keinen großflächigen Einsatz festgestellt, doch erste Versuche finden bereits statt.
Der zweite Trend ist noch heimtückischer. Dabei geht es um die Vergiftung des Gedächtnisses von KI-Assistenten. Microsoft hat aufgedeckt, dass einige Organisationen absichtlich Anweisungen in Webinhalte einfügen, die beeinflussen, wie KI-Assistenten sich bestimmte Quellen oder Produkte merken und diese priorisieren. Bislang handelt es sich überwiegend um Missbrauch zu Marketingzwecken, doch dieselbe Technik könnte zur Manipulation KI-gesteuerter Entscheidungsprozesse oder für Desinformationsoperationen dienen.
Praktische Empfehlungen zur Abwehr
Microsoft empfiehlt, Bedrohungen durch falsche Mitarbeiter als interne Bedrohung zu behandeln. Es reicht nicht aus, die Anmeldedaten beim Arbeitsantritt zu kontrollieren. Ungewöhnliche Zugriffsmuster und verdächtig geringe, über einen langen Zeitraum verteilte Aktivitäten müssen kontinuierlich überwacht werden. Zur Erkennung von Deepfake-Inhalten bei Vorstellungsgesprächen und in Dokumenten empfiehlt Microsoft Werkzeuge wie FaceForensics++. Besondere Aufmerksamkeit verdienen zeitliche Inkonsistenzen im Video, Probleme mit Verdeckungen (wenn ein Objekt das Gesicht überdeckt) oder eine fehlende Übereinstimmung zwischen Lippenbewegungen und Sprache.
Multi-Faktor-Authentifizierung muss ausnahmslos verpflichtend sein. KI-generierte Phishing-Kampagnen werden immer überzeugender, sodass ein Passwort allein nicht ausreicht. Microsoft hat außerdem das Security Dashboard for AI als öffentliche Vorschauversion eingeführt, das einen Überblick über die Sicherheitslage der KI-Ressourcen in der gesamten Umgebung einer Organisation bietet.
Die Angreifer haben KI angenommen. Die Verteidiger müssen dasselbe tun, sonst werden sie immer einen Schritt zurückliegen.


