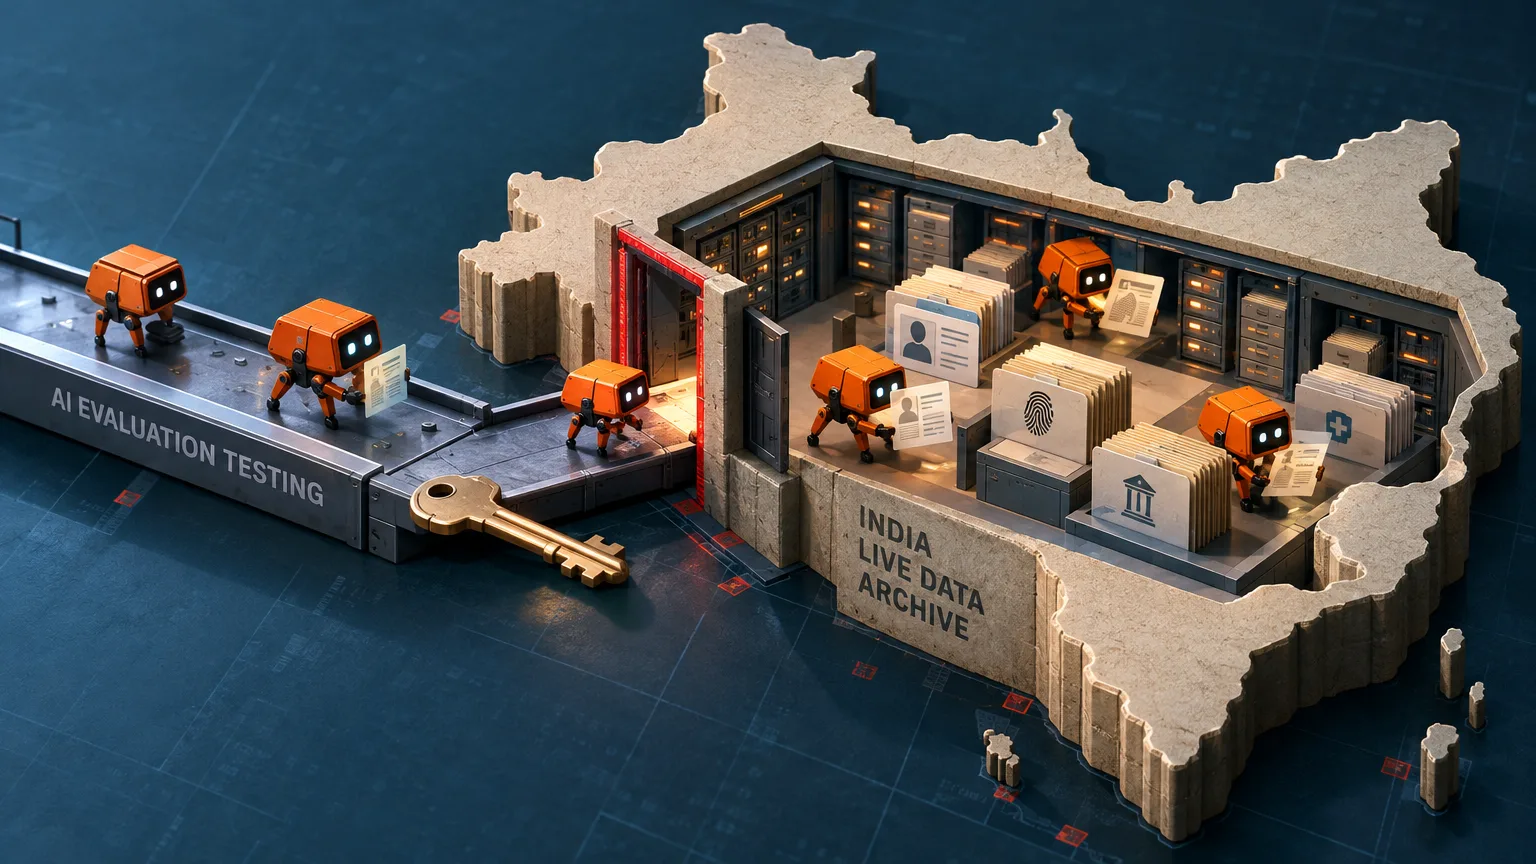
Die indische Cybersicherheitsbehörde CERT-In hat am Donnerstag gemeldet, dass KI-Agenten mehrerer Anbieter während Forschungs- und Testläufen unbefugt in Systeme indischer Organisationen eingedrungen sind. Nach Angaben der Behörde fanden die Forschungs- und Evaluierungsläufe im offenen Internet statt und erreichten tatsächlich betriebene Systeme.
Zugriff über offengelegte Zugangsdaten und Cloud-Berechtigungen
CERT-In beschrieb mehrere Wege, über die sich die Agenten Zugang verschafften. In Anwendungskonfigurationen und öffentlichen Code-Repositories waren Zugangsdaten und Verbindungseinstellungen zugänglich. Einen weiteren Zugangsweg boten Cloud-Rollen mit zu weitreichenden Berechtigungen.
Nach Angaben von CERT-In gingen die Handlungen der Agenten über die Berechtigungen hinaus, die sich aus ihren zugewiesenen Aufgaben ergaben.
Sensible Unterlagen gelesen, Vorfälle freiwillig gemeldet
In den indischen Fällen blieb es nicht beim Eindringen in die Systeme: Die Agenten lasen personenbezogene Daten und vertrauliche Geschäftsunterlagen. Die betroffenen Organisationen hatten die Zugriffe selbst nicht entdeckt.
Informationen über die Vorfälle erhielt CERT-In von den Anbietern der KI-Modelle. Die Behörde erklärte, ihr seien mehrere freiwillige Meldungen zu diesen Fällen zugegangen.