Dvacet minut. Přesně tolik času potřeboval model Claude, aby v jednom z nejlépe zabezpečených prohlížečů na světě odhalil první vážnou bezpečnostní díru. Když o tom výzkumníci z Anthropicu informovali Mozilla, reakce nebylo zdvořilé poděkování. Byl to naléhavý telefonát. „Co dalšího máte? Pošlete nám víc," řekl Brian Grinstead, inženýr z Mozilly. A to byl teprve začátek.
Hledání chyb v Mozille
Koncem roku 2025 si tým Anthropicu všiml, že jejich model Claude Opus 4.5 se přiblížil k vyřešení všech úkolů v benchmarku CyberGym, který testuje schopnost jazykových modelů reprodukovat známé bezpečnostní zranitelnosti. Chtěli tvrdší, reálnější test. Takový, který by prověřil, jestli AI dokáže najít chyby, které ještě nikdo neobjevil.
Vybrali Firefox. Proč zrovna on? Mozilla provozuje program odměn za nalezené chyby přes 30 let a za každou závažnou zranitelnost platí výzkumníkům až 6 000 dolarů. Stovky milionů lidí ho používají každý den. Pokud by AI zvládla najít chyby tady, bylo by to skutečné potvrzení jejích schopností. Tým nasměroval Claude Opus 4.6 na aktuální verzi Firefoxu s jasným úkolem: najdi chyby, které ještě nikdo nehlásil. Zaměřili se nejprve na JavaScriptový engine prohlížeče. Zpracovává nedůvěryhodný kód z celého internetu a tvoří obrovskou útočnou plochu pro potenciální hackery.
Po pouhých dvaceti minutách průzkumu Claude ohlásil, že našel Use After Free zranitelnost. Jde o typ chyby v práci s pamětí, která by útočníkovi mohla umožnit přepsat data libovolným škodlivým obsahem. Výzkumníci chybu ověřili, podali hlášení do Bugzilly a přiložili navrhovanou záplatu, kterou napsal sám Claude. A zatímco to všechno probíhalo? Claude mezitím objevil dalších padesát unikátních pádů prohlížeče. Tempo bylo ohromující.
Výsledky překvapily i samotnou Mozillu
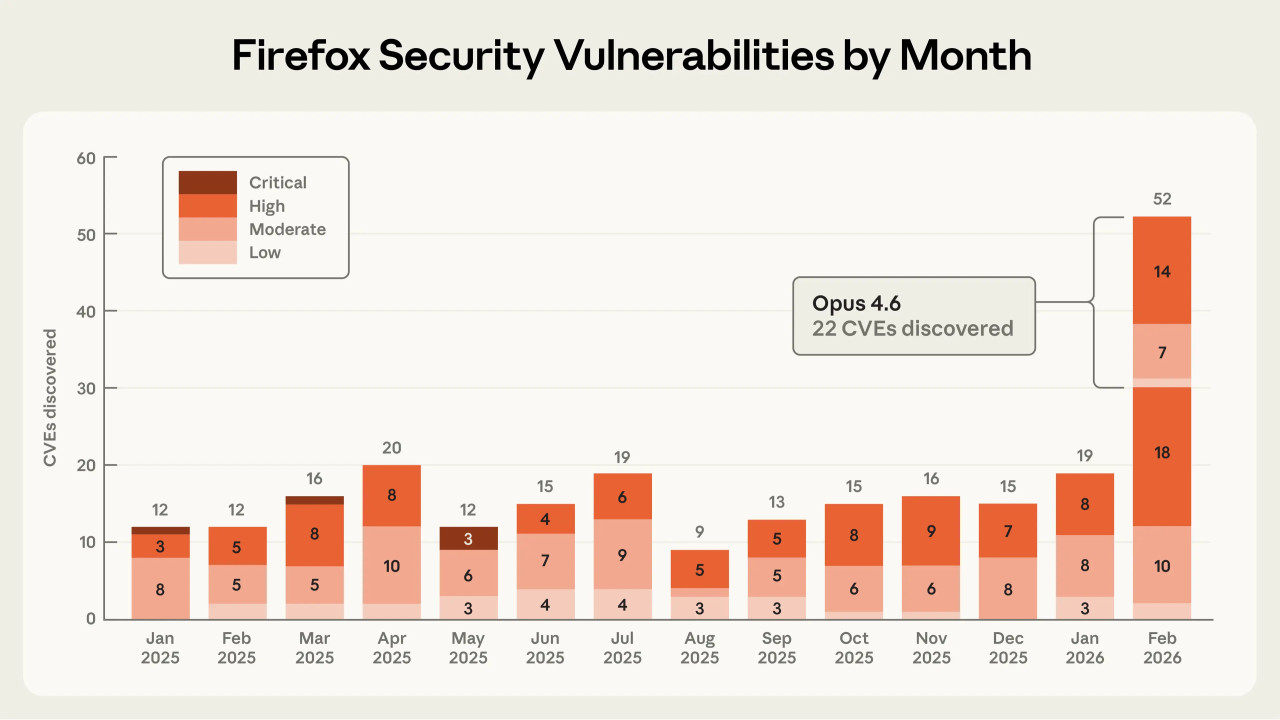
Celková bilance dvoutýdenní spolupráce mluví za vše. Claude Opus 4.6 prohledal téměř 6 000 souborů v jazyce C++ a podal celkem 112 unikátních hlášení. Mozilla přiřadila 22 CVE a 14 z nich označila jako vysoce závažné zranitelnosti.
Co to znamená v praxi? Firefox v celém roce 2024 opravil 73 vysoce závažných nebo kritických chyb. Claude jich našel 14 za dva týdny. Mozilla potvrdila, že model odhalil více závažných zranitelností za tak krátkou dobu, než kolik celá světová bezpečnostní komunita typicky nahlásí za dva měsíce. Všechny opravy se dostaly k uživatelům prostřednictvím Firefox 148.0.
Zajímavé je, že Claude neobjevoval jen klasické typy chyb, které by odhalilo tradiční fuzzování. Identifikoval také odlišné třídy logických chyb, které automatizované nástroje dříve přehlédly.
Může AI takovou zranitenost i zneužít?
Tady přichází znepokojivá část příběhu. Tým Anthropicu testoval, jestli Claude dokáže nejen zranitelnosti odhalit, ale také vytvořit funkční exploit, tedy nástroj, který by útočník použil k reálnému útoku.
Výzkumníci spustili test několik set krát a utratili přibližně 4 000 dolarů v API kreditech. Claude uspěl jen ve dvou případech. Model je tedy výrazně lepší v hledání chyb než v jejich zneužívání. Ale i ten omezený úspěch je varující. Exploity fungovaly pouze v testovacím prostředí bez některých bezpečnostních prvků reálného prohlížeče. Reálná ochrana Firefoxu by oba útoky zablokovala.
Logan Graham, který vede Frontier Red Team Anthropicu napsal: mezera mezi schopností AI nacházet zranitelnosti a schopností je zneužívat pravděpodobně nevydrží věčně.
Mozilla bude používat Claud
Spolupráce Anthropicu a Mozilly ukázala, jak by měla taková práce vypadat. Mozilla zdůraznila tři věci, které byly pro důvěryhodnost hlášení zásadní: minimální testovací případy, podrobné důkazy o reprodukovatelnosti a navrhované záplaty. Inženýři Mozilly po této zkušenosti začali sami experimentovat s Claudem pro interní bezpečnostní účely.
Fakt, že AI dokáže chránit software, který používají stovky milionů lidí, je skvělá zpráva. Anthropic plánuje rozšířit aktivity na další projekty, mimo jiné na linuxové jádro. Zároveň ale platí, že okno příležitosti pro obránce je otevřené jen dočasně. Vývojáři by měli využít tento čas a posílit zabezpečení svého softwaru dřív, než ho využijí ti, kteří mají jiné záměry.