Díky AI jsou phishingové útoky v Česku více sofistikované
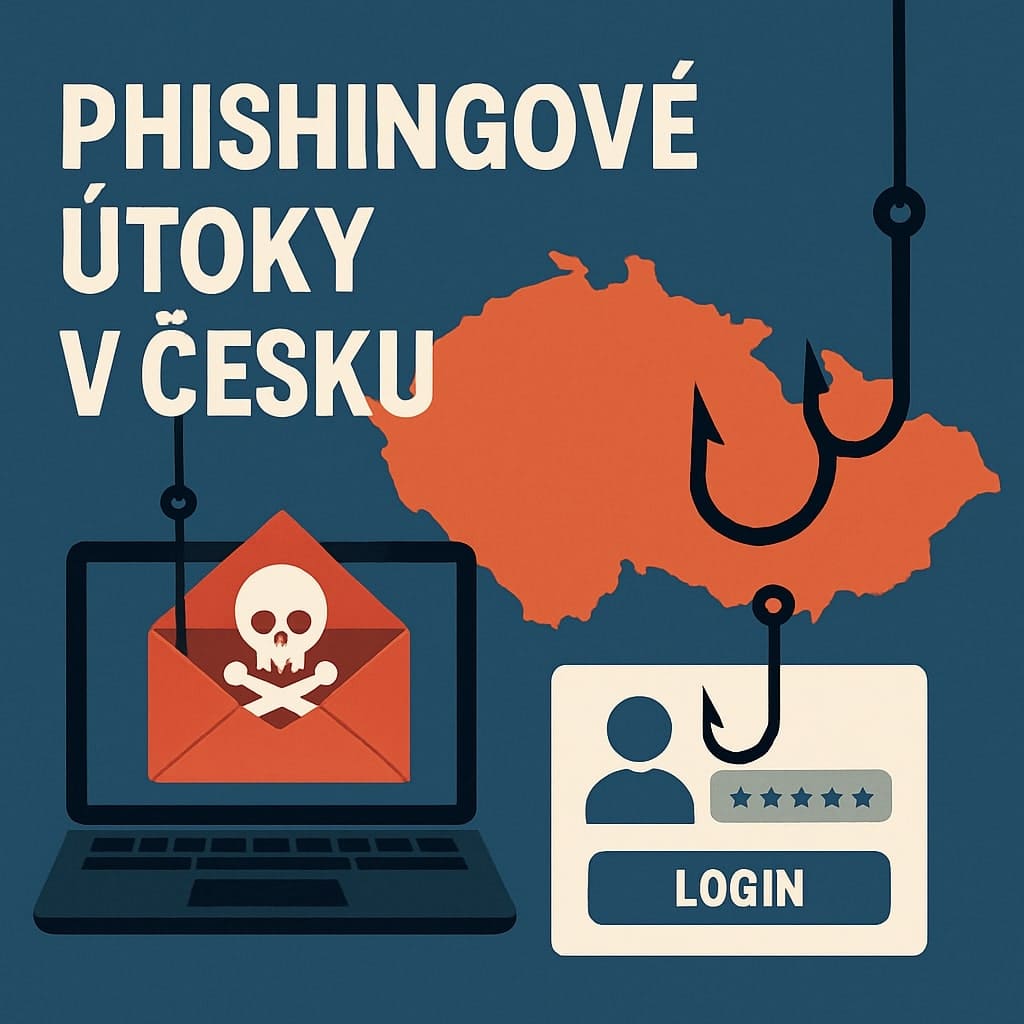
V uplynulých měsících zaznamenávají bezpečnostní experti dramatický nárůst phishingových útoků na území České republiky. Nejde však o běžné podvodné e-maily plné gramatických chyb, na které jsme byli zvyklí v minulosti. Dnešní útoky jsou díky využití umělé inteligence natolik propracované, že dokáží zmást i zkušené uživatele. Tento znepokojivý trend nabral na intenzitě především v průběhu let 2023-2024 a v roce 2025 dosáhl nebývalých rozměrů.
Co to vlastně phishing je a jak se vyvinul?
Phishing představuje typ kybernetického útoku, při kterém se podvodníci vydávají za důvěryhodné instituce s cílem vylákat z obětí citlivé údaje – přihlašovací hesla, čísla platebních karet nebo osobní informace. Zatímco dříve se jednalo o hromadně rozesílané e-maily plné pravopisných chyb a podezřelých odkazů, dnes čelíme mnohem rafinovanějším metodám. Tradiční phishingové kampaně byly poměrně snadno rozpoznatelné. Obsahovaly často nelogické formulace, komické překlady a viditelné nesrovnalosti. S nástupem pokročilých AI nástrojů se však situace dramaticky změnila. Podle statistik českých kybernetických bezpečnostních týmů byl říjen 2024 rekordním měsícem, kdy došlo k 47 závažným hackerským útokům – nejvíce v dosavadní historii monitorování kybernetických incidentů v ČR.
Jak umělá inteligence proměňuje podvodné praktiky
Umělá inteligence posunula phishingové útoky na zcela novou úroveň. Současné AI modely dokáží generovat gramaticky bezchybné texty, které se stylisticky přizpůsobí konkrétnímu adresátovi. Útočníci využívají algoritmy strojového učení k analýze veřejně dostupných informací o potenciálních obětech, což jim umožňuje sestavit vysoce personalizované zprávy, které působí autenticky. K nejnebezpečnějším inovacím patří tzv. deepfake technologie. Útočníci jsou schopni vytvořit falešná videa či zvukové nahrávky napodobující hlas nadřízeného nebo obchodního partnera. Představte si situaci, kdy zaměstnanec finanční instituce obdrží telefonát od "ředitele", který naléhavě požaduje provedení platby – přitom jde o dokonale syntetizovaný hlas vytvořený umělou inteligencí. AI také umožňuje rychlou adaptaci podvodných kampaní. Jakmile bezpečnostní experti odhalí jeden typ útoku, podvodníci pomocí AI okamžitě vygenerují nové varianty, které obcházejí nastavená bezpečnostní opatření. Navíc efektivita těchto útoků dramaticky stoupá – až 80 % českých firem se v posledním roce setkalo s nějakou formou kybernetického útoku.
Kdo je v ohrožení a jaké jsou cíle útočníků?
V současné době cílí phishingové útoky především na státní správu, zdravotnická zařízení a finanční instituce. Stále častěji se však zaměřují i na běžné uživatele. Útočníci se již nesoustředí pouze na e-maily – phishingové kampaně se šíří prostřednictvím SMS zpráv (tzv. smishing), falešných webových stránek k nerozeznání od originálů a stále častěji i skrze sociální sítě. Zajímavé je, že navzdory propracovaným technologickým řešením zůstává nejslabším článkem kybernetické bezpečnosti lidský faktor. Podle analýz pochází až 85 % úniků dat z lidské chyby – ať už jde o kliknutí na závadný odkaz, otevření přílohy, nebo sdělení citlivých údajů.
Jak se bránit AI-poháněným phishingovým útokům
Tradiční obranné mechanismy jako e-mailové filtry nebo blacklisty podezřelých domén již nejsou dostatečně účinné. Moderní ochrana vyžaduje komplexní přístup:
- Investice do pokročilých bezpečnostních řešení - Firmy implementují anti-phishingové systémy založené rovněž na umělé inteligenci, které dokáží detekovat anomálie v reálném čase.
- Pravidelná školení zaměstnanců - Informovanost je klíčovým faktorem obrany. Školení by měla zahrnovat aktuální phishingové techniky a praktické ukázky.
- Vícefaktorová autentizace - Tento jednoduchý bezpečnostní prvek dokáže eliminovat riziko i v případě, že útočník získá přihlašovací údaje.
- Ověřování komunikace alternativními kanály - V případě neobvyklých požadavků (zejména finančních) je vhodné ověřit jejich legitimitu jiným komunikačním kanálem.
- Zdravá nedůvěra - I zdánlivě důvěryhodné zprávy je nutné kriticky posuzovat, zejména pokud vyvolávají pocit naléhavosti nebo obsahují neočekávané přílohy či odkazy.
Legislativní odpověď na rostoucí hrozby
Česká republika i Evropská unie reagují na nové bezpečnostní výzvy aktualizací legislativy. Směrnice NIS 2 rozšířila povinnosti firem v oblasti kybernetické bezpečnosti a implementace moderních obranných technologií. Organizace musí aktivně sledovat změny regulací a přizpůsobovat své bezpečnostní strategie. Phishingové útoky poháněné umělou inteligencí představují vážnou hrozbu pro digitální prostředí v České republice. Jedinou účinnou strategií je kombinace moderních technologických řešení, vzdělávání uživatelů a respektování aktuálních bezpečnostních standardů. Jenomže v závodě mezi útočníky a obránci mají první jmenovaní často náskok – proto je ostražitost na místě dnes více než kdy jindy.